Domain erothots.de kaufen?
Wir ziehen mit dem Projekt
erothots.de um.
Sind Sie am Kauf der Domain
erothots.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain erothots.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
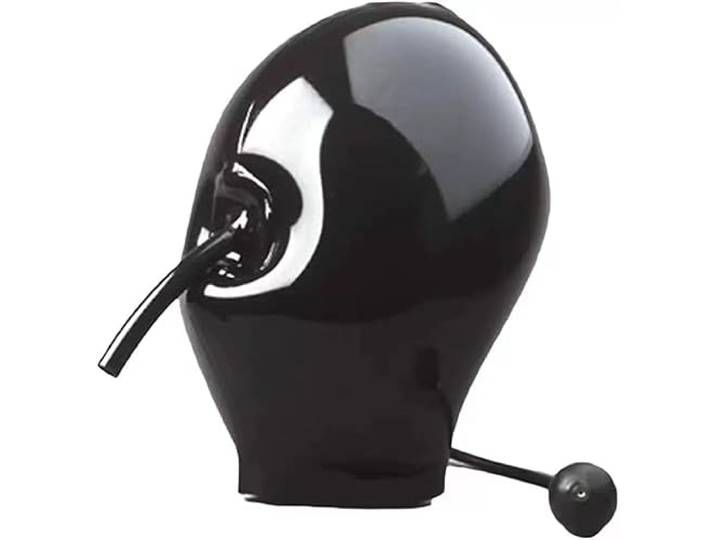
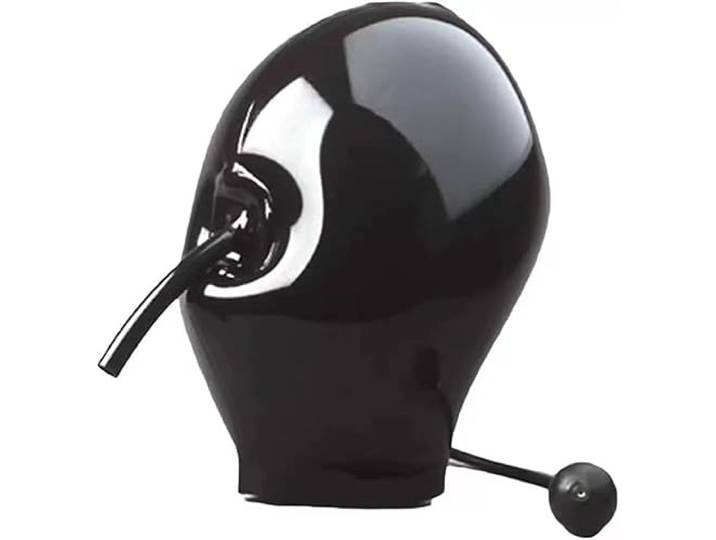
Aufblasbare Latexmaske Bondage Erstickungsmaske Mit Ventil Und Atemschlauch SM Fetisch Sex Kopfbedeckung Gummimaske BDSM Spielzeug Für Paare Extreme BDSM Masken,XL,BlackAufblasbare Latexmaske Bondage Erstickungsmaske Mit Ventil Und Atemschlauch SM Fetisch Sex Kopfbedeckung Gummimaske BDSM Spielzeug Für Paare Extreme BDSM Masken,XL,Black. Die Bondage-Maske besteht aus 100 % Latex, das eine gute Elastizität aufweist, leicht zu reinigen ist, hypoallergen ist und die Haut nicht reizt. Sie können sie daher gerne verwenden. Es stehen mehrere Größen zur Verfügung, XS-XXL, die nahezu den Kopfumfang verschiedener Bedürfnisse erfüllen können. Wenn Sie es benötigen, können Sie uns kontaktieren, um die Größe anzupassen. Diese SM-Maske ist eine vollständig geschlossene Erstickungsmaske mit einem Aufblasventil und einem Atemschlauch an der Nase, um eine reibungslose Atmung zu gewährleisten und Ihre Sicht vollständig zu blockieren. Die Latexmaske hat auf der Rückseite ein Reißverschlussdesign, das sehr praktisch und einfach zu tragen ist. Geeignet für Halloween, Maskeradepartys usw., auch perfekt für SM-Bondagespiele für Erwachsene. Fetisch-Masken-Kopfbedeckungen sorgen für mehr Spaß beim Sex. Bereichern Sie Ihr Sexspiel und bringen Sie ein anderes Erlebnis. Tragen Sie es und sehen Sie einzigartig aus. Farbe:Schwarz95,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
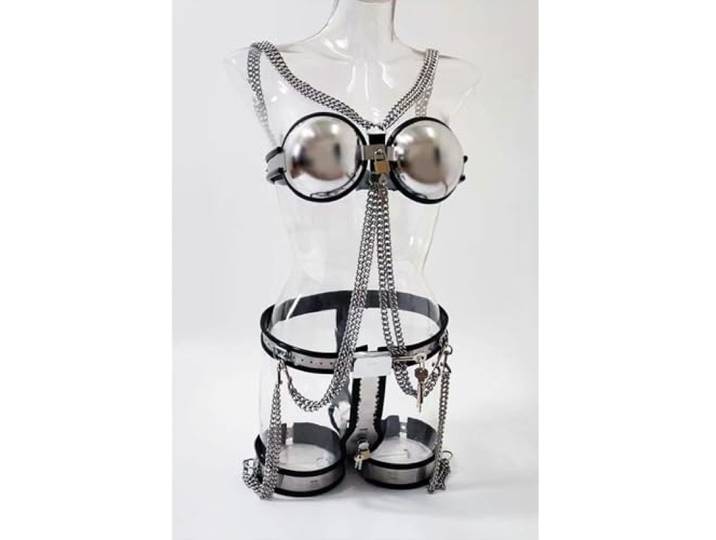
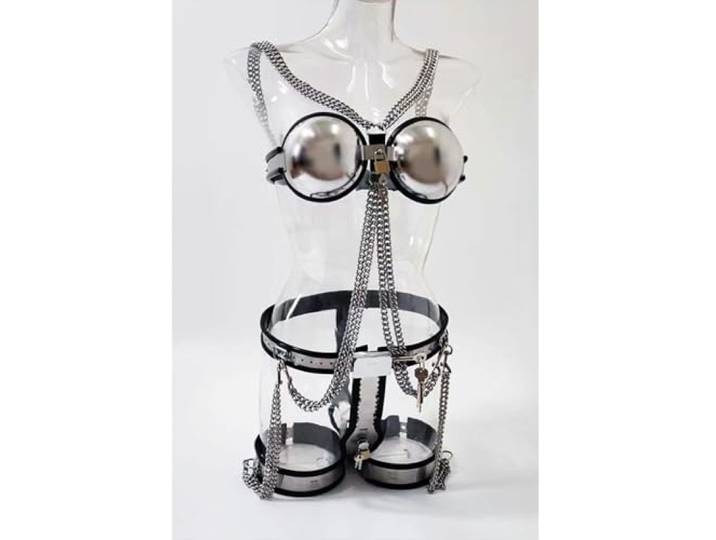
BUKYYY 3pcs Damen Keuschheitsgürtel BDSM Bondage Set mit BH Schenkel-Ring und Keuschheit Gürtel, Edelstahl Restraint Unterwäsche Fetisch Erotisches Dessous Sex Spielzeug Für FrauenBUKYYY 3pcs Damen Keuschheitsgürtel BDSM Bondage Set mit BH Schenkel-Ring und Keuschheit Gürtel, Edelstahl Restraint Unterwäsche Fetisch Erotisches Dessous Sex Spielzeug Für Frauen. Material: Hergestellt aus Edelstahl und Kieselgel, ist es ungiftig und geschmacksneutral, sicher und nicht reizend. Die Oberfläche ist glatt und leicht zu reinigen. Einstellbare Größe: Die Taille ist ergonomisch geformt und angenehm zu tragen. Sie hat eine Länge von 63 bis 107 cm. Sex Vorspiel: Steigern Sie Ihre Stimulation Ihres Sexuallebens, Ihr Sklave wird voller Aufregung sein, und wenn er seine Genitalien schließen lässt, wird er völlig mitleidig sein. Ideales Sexspielzeug: SM-Spiel ist eine Art und Weise Vergnügen durch Fremdkörper zu gewinnen und nicht nur auf physischen Kontakt zu verlassen, so dass die Spieler die gleiche oder eine leichte oder schwere Fetisch Temperament haben. Geheime Verpackung: Unsere Verpackung enthüllt nicht den Inhalt der Verpackung, um Ihre Privatsphäre zu schützen. Bitte mach dir keine Sorgen. Bei Fragen wenden Sie sich bitte an uns. Wir werden innerhalb von 24 Stunden antworten. Farbe:Schwarz184,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
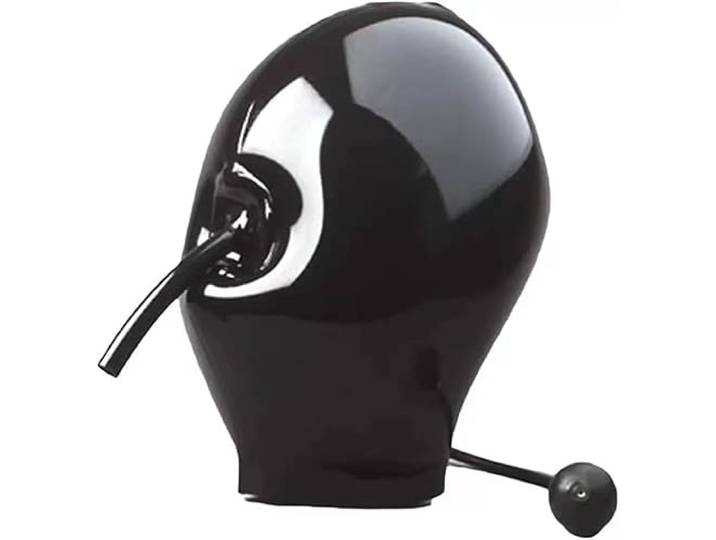
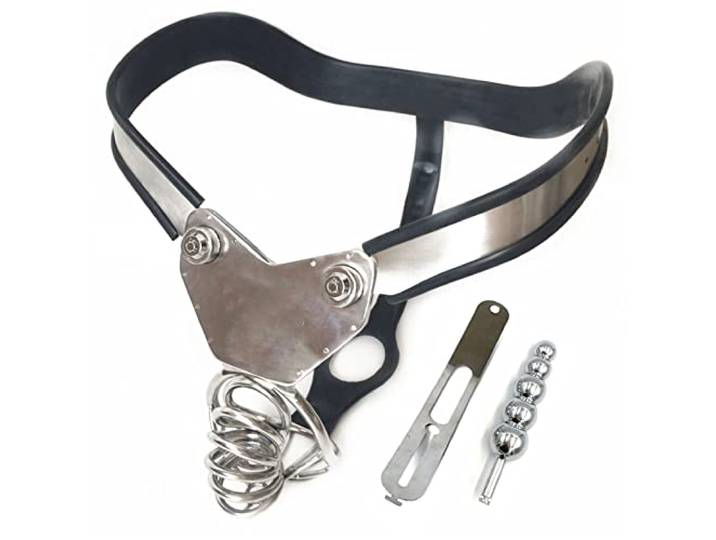
Keuschheitsgürtel Für Herren 64~147cm Keuschheitskäfig Herren BDSM Spielzeug Aushöhlen Cock Cage Sex Spielzeug Fetisch Sklave Bondage Set Erwachsene Geschenk,78~84cmKeuschheitsgürtel Für Herren 64~147cm Keuschheitskäfig Herren BDSM Spielzeug Aushöhlen Cock Cage Sex Spielzeug Fetisch Sklave Bondage Set Erwachsene Geschenk,78~84cm. Der Keuschheitsgürtel für Männer besteht aus Edelstahl und medizinischem Silikon, ist ungiftig, geruchlos und nicht reizend. Handgeschliffen, glatte Oberfläche, antiallergisch, langlebig und pflegeleicht. Ein keuschheitsgürtel mann kann Ihre Lust auf Sex steigern, Ihr Sklave wird voller Erregung sein und wenn er seine Genitalien geschlossen hält, ist er Ihnen völlig ausgeliefert. Der Keuschheit Käfig (mit Analplug) kann für Partyfeiern verwendet werden, Betrug oder Dating verhindern, auch Peniserektion verhindern und Peinlichkeiten vermeiden, der Silikongürtel schützt die Haut und kann lange getragen werden. Der Taillenumfang des chastity belt beträgt 64 cm bis 147 cm, was für die meisten Menschen geeignet ist, sich dem Körper anpasst und leicht zu verstecken ist. Wenn es keine passende Größe für Sie gibt, können Sie uns kontaktieren, um die für Sie passende Größe anzupassen . Produktinformationen werden nicht auf der Umverpackung angezeigt. Die Privatsphäre ist gut geschützt. Wenn Sie Fragen haben, können Sie uns schreiben und wir werden Ihnen rechtzeitig antworten.137,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Aufblasbare Latexmaske Bondage Erstickungsmaske Mit Ventil Und Atemschlauch SM Fetisch Sex Kopfbedeckung Gummimaske BDSM Spielzeug Für Paare Extreme BDSM Masken,M,BlackAufblasbare Latexmaske Bondage Erstickungsmaske Mit Ventil Und Atemschlauch SM Fetisch Sex Kopfbedeckung Gummimaske BDSM Spielzeug Für Paare Extreme BDSM Masken,M,Black. Die Bondage-Maske besteht aus 100 % Latex, das eine gute Elastizität aufweist, leicht zu reinigen ist, hypoallergen ist und die Haut nicht reizt. Sie können sie daher gerne verwenden. Es stehen mehrere Größen zur Verfügung, XS-XXL, die nahezu den Kopfumfang verschiedener Bedürfnisse erfüllen können. Wenn Sie es benötigen, können Sie uns kontaktieren, um die Größe anzupassen. Diese SM-Maske ist eine vollständig geschlossene Erstickungsmaske mit einem Aufblasventil und einem Atemschlauch an der Nase, um eine reibungslose Atmung zu gewährleisten und Ihre Sicht vollständig zu blockieren. Die Latexmaske hat auf der Rückseite ein Reißverschlussdesign, das sehr praktisch und einfach zu tragen ist. Geeignet für Halloween, Maskeradepartys usw., auch perfekt für SM-Bondagespiele für Erwachsene. Fetisch-Masken-Kopfbedeckungen sorgen für mehr Spaß beim Sex. Bereichern Sie Ihr Sexspiel und bringen Sie ein anderes Erlebnis. Tragen Sie es und sehen Sie einzigartig aus. Farbe:Schwarz96,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aufblasbare Latexmaske Bondage Erstickungsmaske Mit Ventil Und Atemschlauch SM Fetisch Sex Kopfbedeckung Gummimaske BDSM Spielzeug Für Paare Extreme BDSM Masken,2XL,BlackAufblasbare Latexmaske Bondage Erstickungsmaske Mit Ventil Und Atemschlauch SM Fetisch Sex Kopfbedeckung Gummimaske BDSM Spielzeug Für Paare Extreme BDSM Masken,2XL,Black. Die Bondage-Maske besteht aus 100 % Latex, das eine gute Elastizität aufweist, leicht zu reinigen ist, hypoallergen ist und die Haut nicht reizt. Sie können sie daher gerne verwenden. Es stehen mehrere Größen zur Verfügung, XS-XXL, die nahezu den Kopfumfang verschiedener Bedürfnisse erfüllen können. Wenn Sie es benötigen, können Sie uns kontaktieren, um die Größe anzupassen. Diese SM-Maske ist eine vollständig geschlossene Erstickungsmaske mit einem Aufblasventil und einem Atemschlauch an der Nase, um eine reibungslose Atmung zu gewährleisten und Ihre Sicht vollständig zu blockieren. Die Latexmaske hat auf der Rückseite ein Reißverschlussdesign, das sehr praktisch und einfach zu tragen ist. Geeignet für Halloween, Maskeradepartys usw., auch perfekt für SM-Bondagespiele für Erwachsene. Fetisch-Masken-Kopfbedeckungen sorgen für mehr Spaß beim Sex. Bereichern Sie Ihr Sexspiel und bringen Sie ein anderes Erlebnis. Tragen Sie es und sehen Sie einzigartig aus. Farbe:Schwarz95,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aufblasbare Latexmaske Bondage Erstickungsmaske Mit Ventil Und Atemschlauch SM Fetisch Sex Kopfbedeckung Gummimaske BDSM Spielzeug Für Paare Extreme BDSM Masken,XL,BlackAufblasbare Latexmaske Bondage Erstickungsmaske Mit Ventil Und Atemschlauch SM Fetisch Sex Kopfbedeckung Gummimaske BDSM Spielzeug Für Paare Extreme BDSM Masken,XL,Black. Die Bondage-Maske besteht aus 100 % Latex, das eine gute Elastizität aufweist, leicht zu reinigen ist, hypoallergen ist und die Haut nicht reizt. Sie können sie daher gerne verwenden. Es stehen mehrere Größen zur Verfügung, XS-XXL, die nahezu den Kopfumfang verschiedener Bedürfnisse erfüllen können. Wenn Sie es benötigen, können Sie uns kontaktieren, um die Größe anzupassen. Diese SM-Maske ist eine vollständig geschlossene Erstickungsmaske mit einem Aufblasventil und einem Atemschlauch an der Nase, um eine reibungslose Atmung zu gewährleisten und Ihre Sicht vollständig zu blockieren. Die Latexmaske hat auf der Rückseite ein Reißverschlussdesign, das sehr praktisch und einfach zu tragen ist. Geeignet für Halloween, Maskeradepartys usw., auch perfekt für SM-Bondagespiele für Erwachsene. Fetisch-Masken-Kopfbedeckungen sorgen für mehr Spaß beim Sex. Bereichern Sie Ihr Sexspiel und bringen Sie ein anderes Erlebnis. Tragen Sie es und sehen Sie einzigartig aus. Farbe:Schwarz95,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
BUKYYY 3pcs Damen Keuschheitsgürtel BDSM Bondage Set mit BH Schenkel-Ring und Keuschheit Gürtel, Edelstahl Restraint Unterwäsche Fetisch Erotisches Dessous Sex Spielzeug Für FrauenBUKYYY 3pcs Damen Keuschheitsgürtel BDSM Bondage Set mit BH Schenkel-Ring und Keuschheit Gürtel, Edelstahl Restraint Unterwäsche Fetisch Erotisches Dessous Sex Spielzeug Für Frauen. Material: Hergestellt aus Edelstahl und Kieselgel, ist es ungiftig und geschmacksneutral, sicher und nicht reizend. Die Oberfläche ist glatt und leicht zu reinigen. Einstellbare Größe: Die Taille ist ergonomisch geformt und angenehm zu tragen. Sie hat eine Länge von 63 bis 107 cm. Sex Vorspiel: Steigern Sie Ihre Stimulation Ihres Sexuallebens, Ihr Sklave wird voller Aufregung sein, und wenn er seine Genitalien schließen lässt, wird er völlig mitleidig sein. Ideales Sexspielzeug: SM-Spiel ist eine Art und Weise Vergnügen durch Fremdkörper zu gewinnen und nicht nur auf physischen Kontakt zu verlassen, so dass die Spieler die gleiche oder eine leichte oder schwere Fetisch Temperament haben. Geheime Verpackung: Unsere Verpackung enthüllt nicht den Inhalt der Verpackung, um Ihre Privatsphäre zu schützen. Bitte mach dir keine Sorgen. Bei Fragen wenden Sie sich bitte an uns. Wir werden innerhalb von 24 Stunden antworten. Farbe:Schwarz184,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Keuschheitsgürtel Für Herren 64~147cm Keuschheitskäfig Herren BDSM Spielzeug Aushöhlen Cock Cage Sex Spielzeug Fetisch Sklave Bondage Set Erwachsene Geschenk,78~84cmKeuschheitsgürtel Für Herren 64~147cm Keuschheitskäfig Herren BDSM Spielzeug Aushöhlen Cock Cage Sex Spielzeug Fetisch Sklave Bondage Set Erwachsene Geschenk,78~84cm. Der Keuschheitsgürtel für Männer besteht aus Edelstahl und medizinischem Silikon, ist ungiftig, geruchlos und nicht reizend. Handgeschliffen, glatte Oberfläche, antiallergisch, langlebig und pflegeleicht. Ein keuschheitsgürtel mann kann Ihre Lust auf Sex steigern, Ihr Sklave wird voller Erregung sein und wenn er seine Genitalien geschlossen hält, ist er Ihnen völlig ausgeliefert. Der Keuschheit Käfig (mit Analplug) kann für Partyfeiern verwendet werden, Betrug oder Dating verhindern, auch Peniserektion verhindern und Peinlichkeiten vermeiden, der Silikongürtel schützt die Haut und kann lange getragen werden. Der Taillenumfang des chastity belt beträgt 64 cm bis 147 cm, was für die meisten Menschen geeignet ist, sich dem Körper anpasst und leicht zu verstecken ist. Wenn es keine passende Größe für Sie gibt, können Sie uns kontaktieren, um die für Sie passende Größe anzupassen . Produktinformationen werden nicht auf der Umverpackung angezeigt. Die Privatsphäre ist gut geschützt. Wenn Sie Fragen haben, können Sie uns schreiben und wir werden Ihnen rechtzeitig antworten.137,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
3pcs Damen Keuschheitsgürtel BDSM Bondage Set mit BH Schenkel-Ring und Keuschheit Gürtel, Edelstahl Restraint Unterwäsche Fetisch Erotisches Dessous Sex Spielzeug Für Frauen (Silber, 60cm-90cm)3pcs Damen Keuschheitsgürtel BDSM Bondage Set mit BH Schenkel-Ring und Keuschheit Gürtel, Edelstahl Restraint Unterwäsche Fetisch Erotisches Dessous Sex Spielzeug Für Frauen (Silber, 60cm-90cm). Material: Hergestellt aus Edelstahl und Kieselgel, ist es ungiftig und geschmacksneutral, sicher und nicht reizend. Die Oberfläche ist glatt und leicht zu reinigen. Einstellbare Größe: Die Taille ist ergonomisch geformt und angenehm zu tragen. Sie hat eine Länge von 63 bis 107 cm. Sex Vorspiel: Steigern Sie Ihre Stimulation Ihres Sexuallebens, Ihr Sklave wird voller Aufregung sein, und wenn er seine Genitalien schließen lässt, wird er völlig mitleidig sein. Ideales Sexspielzeug: SM-Spiel ist eine Art und Weise Vergnügen durch Fremdkörper zu gewinnen und nicht nur auf physischen Kontakt zu verlassen, so dass die Spieler die gleiche oder eine leichte oder schwere Fetisch Temperament haben. Geheime Verpackung: Unsere Verpackung enthüllt nicht den Inhalt der Verpackung, um Ihre Privatsphäre zu schützen. Bitte mach dir keine Sorgen. Bei Fragen wenden Sie sich bitte an uns. Wir werden innerhalb von 24 Stunden antworten. Farbe:Silber173,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
3pcs Damen Keuschheitsgürtel BDSM Bondage Set mit BH Schenkel-Ring und Keuschheit Gürtel, Edelstahl Restraint Unterwäsche Fetisch Erotisches Dessous Sex Spielzeug Für Frauen (Silber, 90cm-110cm)3pcs Damen Keuschheitsgürtel BDSM Bondage Set mit BH Schenkel-Ring und Keuschheit Gürtel, Edelstahl Restraint Unterwäsche Fetisch Erotisches Dessous Sex Spielzeug Für Frauen (Silber, 90cm-110cm). Material: Hergestellt aus Edelstahl und Kieselgel, ist es ungiftig und geschmacksneutral, sicher und nicht reizend. Die Oberfläche ist glatt und leicht zu reinigen. Einstellbare Größe: Die Taille ist ergonomisch geformt und angenehm zu tragen. Sie hat eine Länge von 63 bis 107 cm. Sex Vorspiel: Steigern Sie Ihre Stimulation Ihres Sexuallebens, Ihr Sklave wird voller Aufregung sein, und wenn er seine Genitalien schließen lässt, wird er völlig mitleidig sein. Ideales Sexspielzeug: SM-Spiel ist eine Art und Weise Vergnügen durch Fremdkörper zu gewinnen und nicht nur auf physischen Kontakt zu verlassen, so dass die Spieler die gleiche oder eine leichte oder schwere Fetisch Temperament haben. Geheime Verpackung: Unsere Verpackung enthüllt nicht den Inhalt der Verpackung, um Ihre Privatsphäre zu schützen. Bitte mach dir keine Sorgen. Bei Fragen wenden Sie sich bitte an uns. Wir werden innerhalb von 24 Stunden antworten. Farbe:Silber189,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.